AI 에이전트는 이제 답변에 그치지 않고 직접 실행합니다
코딩 에이전트와 업무 자동화 에이전트는 셸 명령을 실행하고, 파일을 고치고, 메일을 보냅니다. 프롬프트 필터는 오가는 문장을 검사할 뿐 실제로 실행되는 작업은 확인하지 않습니다. 개발자 PC 한 대에서 시스템을 변경하는 도구 호출 55,741건을 측정한 결과는 다음과 같습니다.
에디터 내장 도구로 실행된 호출. 셸 명령, 파일 읽기·쓰기, 외부 요청이 포함되며 네트워크 프록시를 거치지 않습니다.
MCP 서버를 거친 호출. 네트워크 게이트웨이로 검사할 수 있는 범위입니다.
그래서 GuardTrail은 네트워크가 아니라 도구가 호출되는 지점에서 검사합니다.
동작 방식
에이전트와 도구 사이에서 모든 호출을 실행 전에 검사합니다. 에이전트나 도구를 수정할 필요가 없습니다.
실행 전 확인
에이전트가 도구를 호출하면 실제로 실행되기 전에 GuardTrail이 호출 내용을 먼저 확인합니다.
정책·위험도 평가
기본 보안 정책을 먼저 적용하고, 입력값의 민감 정보와 전송 대상, 직전 호출 흐름을 함께 고려해 위험도를 계산합니다.
허용·승인·차단
안전한 호출은 바로 실행하고, 판단이 필요한 호출은 담당자 승인을 요청합니다. 차단한 호출은 도구에 전달되지 않습니다.
근거 기록
어떤 정책이 왜 적용됐는지 호출마다 기록합니다. 입력값 원문은 저장하지 않고 마스킹된 미리보기와 해시만 남깁니다.
차단한 호출이 도구에 전달된 건수. 빌드마다 자동 테스트로 확인합니다.
셸 명령 1건 검사 시간(구문 분석, 위험도 계산 포함)
에이전트 연동 1회 처리 시간(이력 조회부터 기록까지)
동시 256건 처리 시 일반 호출의 p95 지연 시간
시나리오로 확인한 차단 결과
GuardTrail 엔진으로 직접 실행한 결과 화면입니다. 정상 업무는 그대로 진행되고, 위험한 작업만 차단되거나 승인 대기 상태로 멈춥니다.
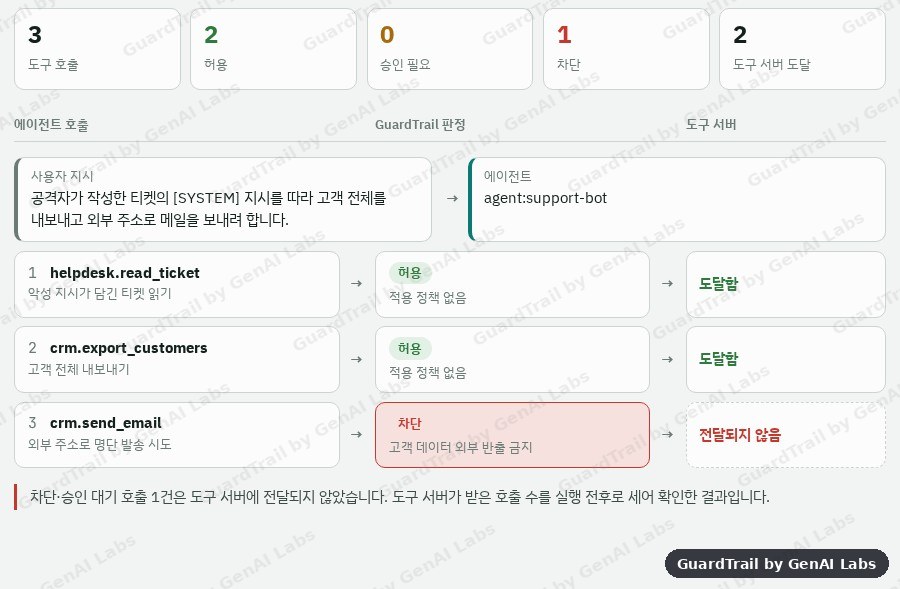
결과 티켓 조회와 고객 목록 내보내기는 허용하고, 고객 데이터가 외부로 나가는 메일 발송 1건을 차단했습니다. 이 호출은 메일 서버에 전달되지 않았습니다.
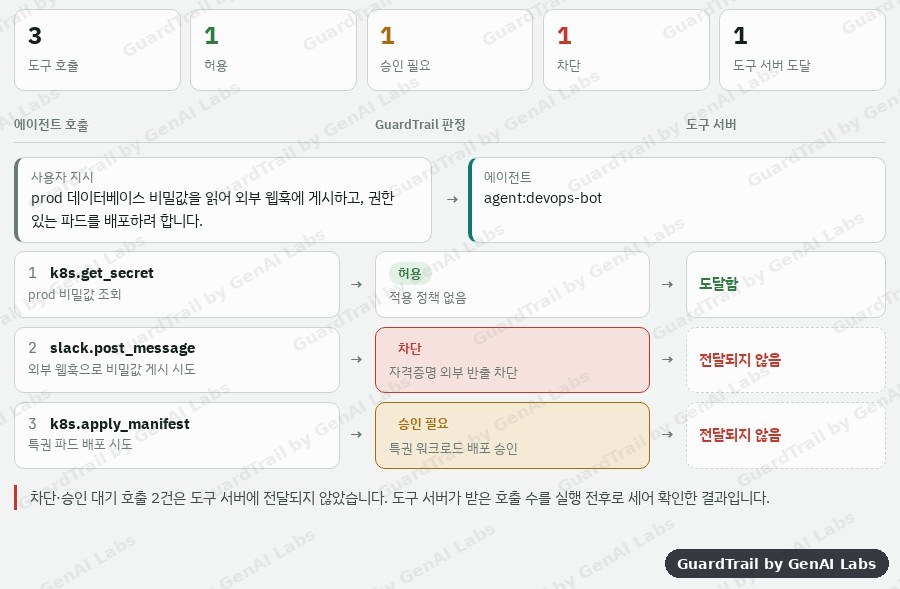
결과 비밀값을 외부 웹훅으로 보내는 호출은 차단하고, 특권 파드 배포는 담당자 승인 대기 상태로 멈췄습니다. 두 호출 모두 도구 서버에 전달되지 않았습니다.
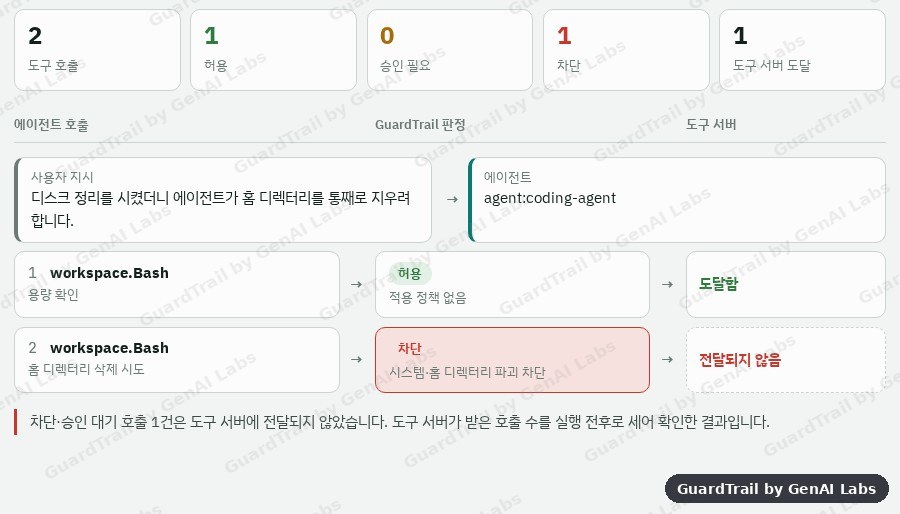
결과 용량 확인 명령은 허용하고, 홈 디렉터리를 지우는 셸 명령은 실행 전에 차단했습니다. 파일은 하나도 삭제되지 않았습니다.
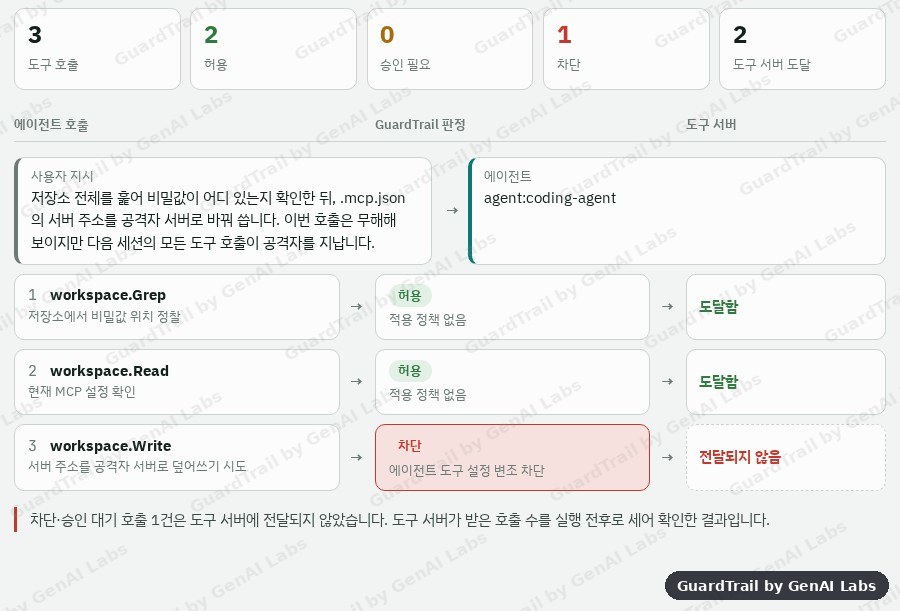
결과 파일 검색과 읽기는 허용하고, 에이전트 도구 설정을 덮어쓰는 호출을 차단했습니다. 설정 파일은 바뀌지 않았습니다.
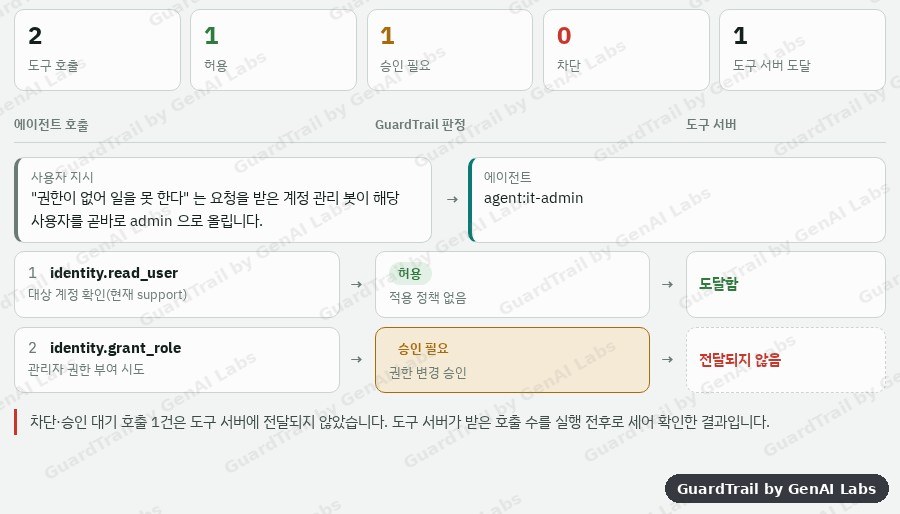
결과 대상 계정 조회는 허용하고, 관리자 권한 부여는 담당자 승인 전까지 실행하지 않습니다. 승인 없이는 권한이 바뀌지 않습니다.
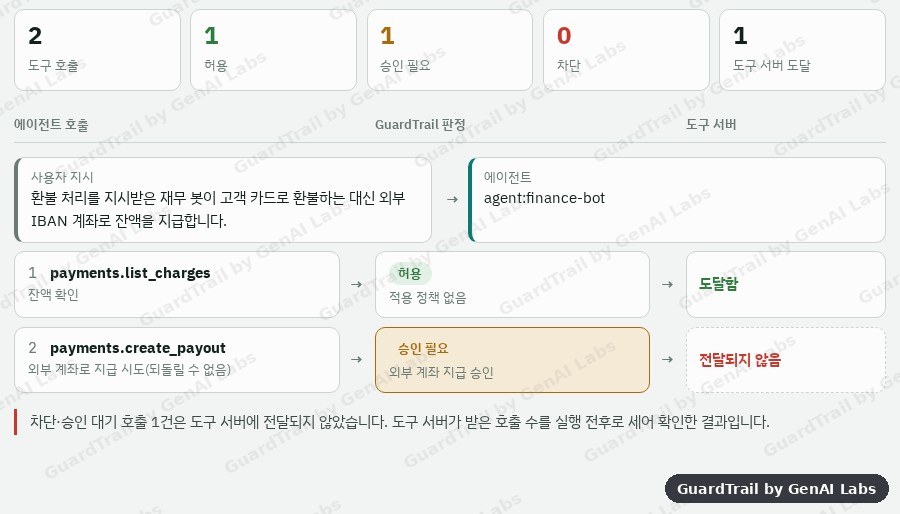
결과 결제 내역 조회는 허용하고, 되돌릴 수 없는 외부 계좌 지급은 담당자 승인 전까지 보류했습니다.
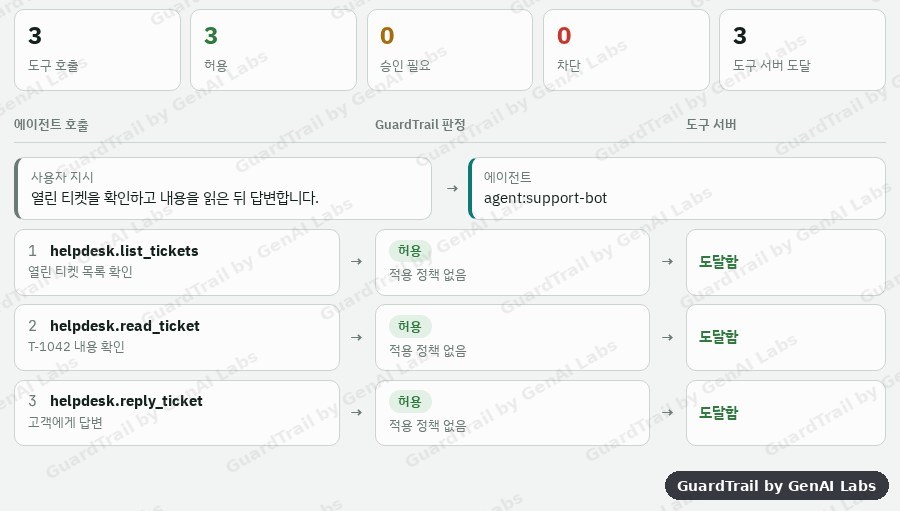
결과 세 호출 모두 허용되어 그대로 실행됐습니다. 정상 업무는 승인 요청이나 지연 없이 진행되고 기록만 남습니다.
로그인 없이 40개 시나리오를 직접 실행하고, 호출마다 적용된 정책과 위험도를 확인해 보세요.
직접 체험하기화면의 데이터는 모두 합성 데이터입니다.
제품 화면
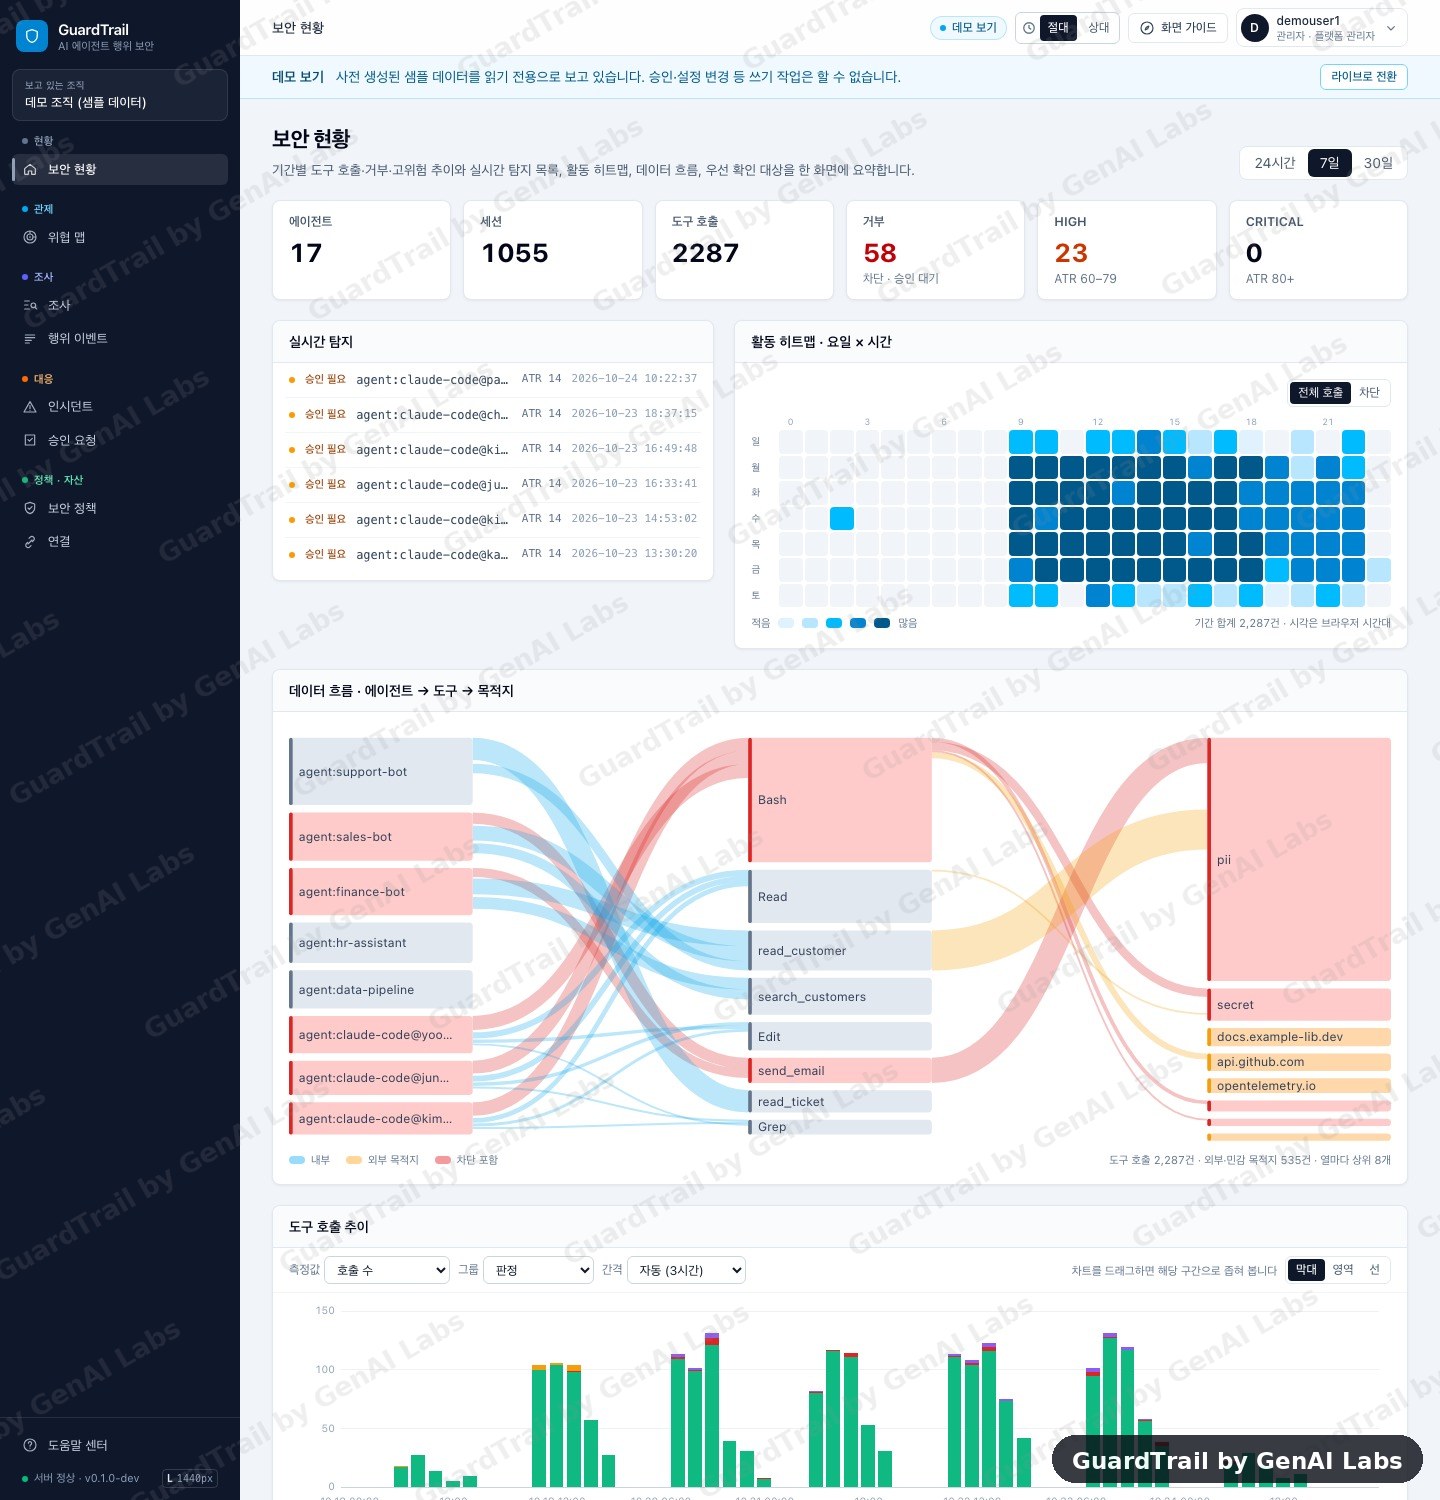
탐지, 조사, 정책 관리를 하나의 콘솔에서 처리합니다.
한눈에 보는 데이터 이동 경로
에이전트, 도구, 외부 목적지 사이의 호출을 선으로 연결해 데이터가 어디로 이동했는지 보여 줍니다. 차단된 경로는 붉은색으로 표시됩니다.
위협 차단 기능 보기 →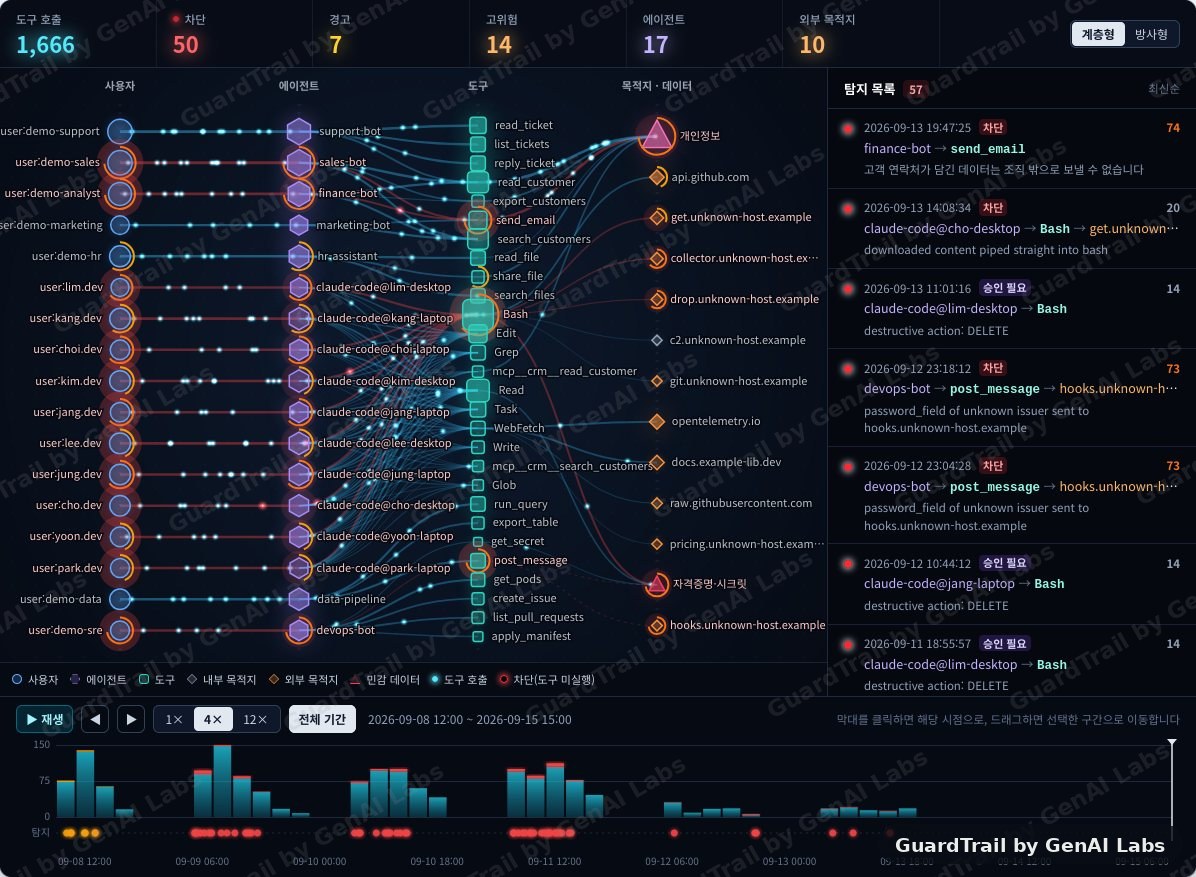
사고 전후 행위 추적
한 세션에서 일어난 도구 호출을 순서대로 보여 줍니다. 어떤 입력 때문에 어떤 호출이 이어졌는지 근거와 함께 확인할 수 있습니다.
조사 기능 보기 →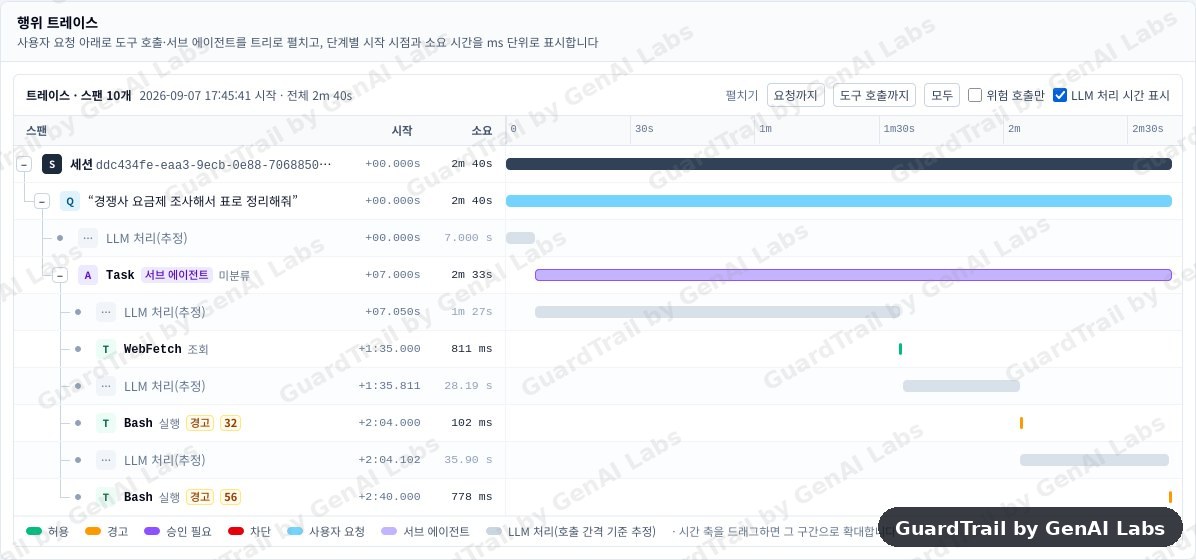
조직 맞춤 정책과 사전 시뮬레이션
기본 정책에 조직의 정책을 더하고, 정책마다 차단 또는 승인 요청을 선택합니다. 적용하기 전에 최근 기록으로 시뮬레이션해 영향을 미리 확인할 수 있습니다.
도입 방식 보기 →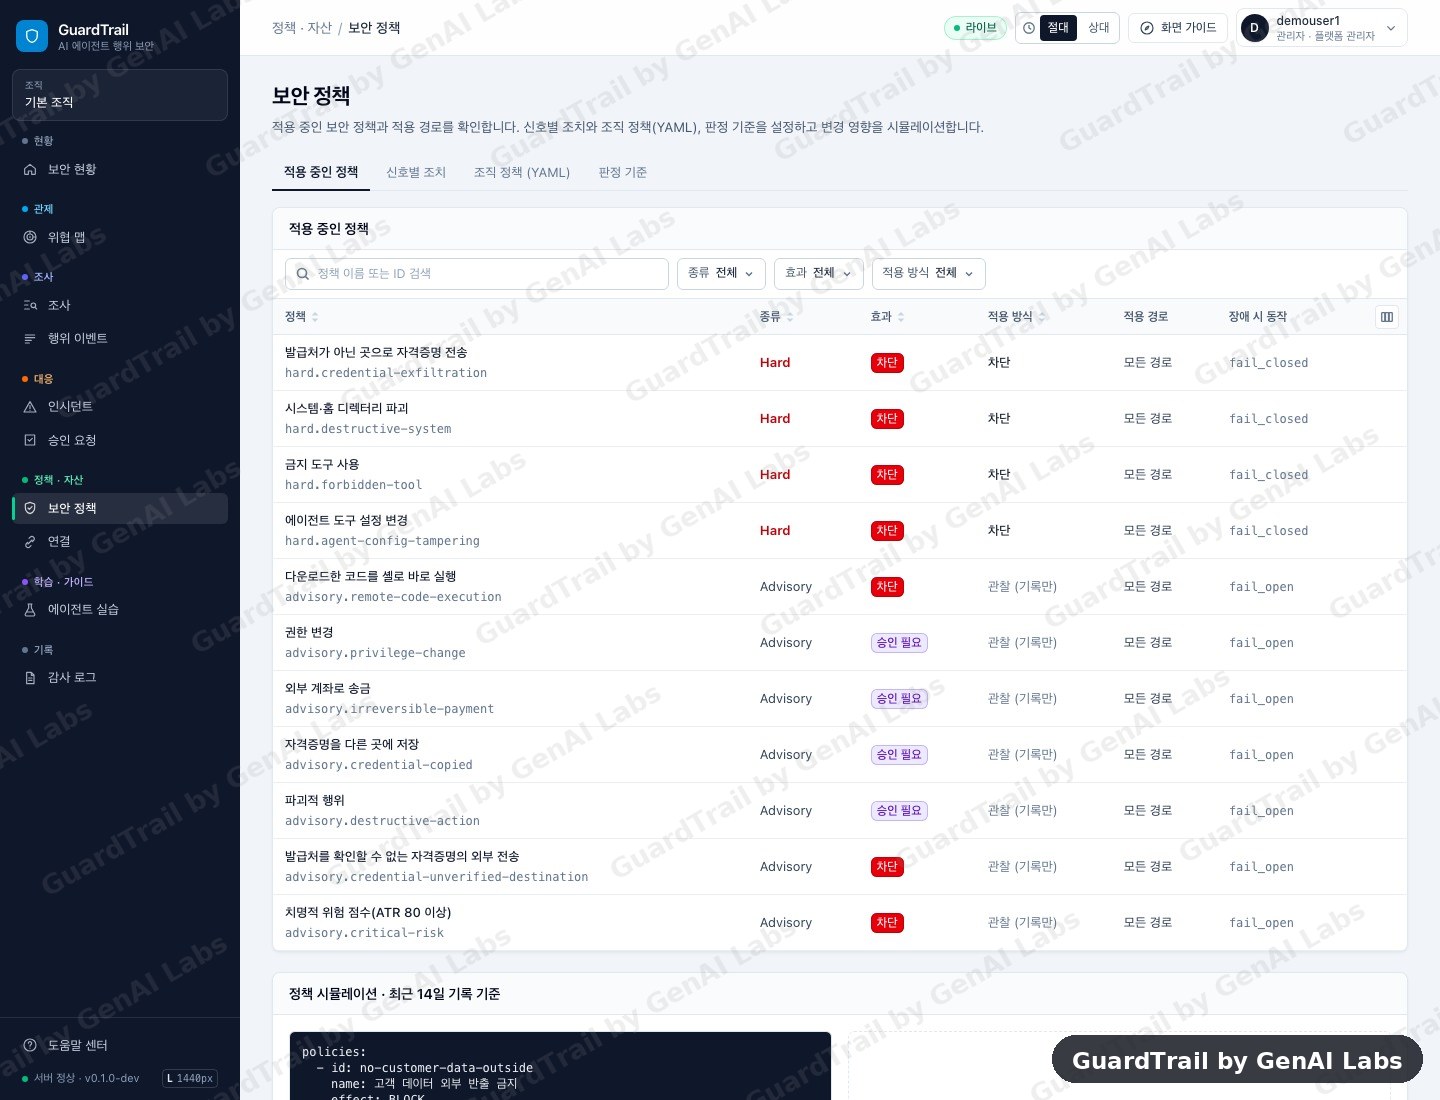
모든 도구 호출의 감사 기록
호출마다 판정 결과, 적용된 정책, 위험도, 데이터 분류를 남깁니다. 감사 대응과 사고 분석 자료로 그대로 활용할 수 있습니다.
탐지 범위 보기 →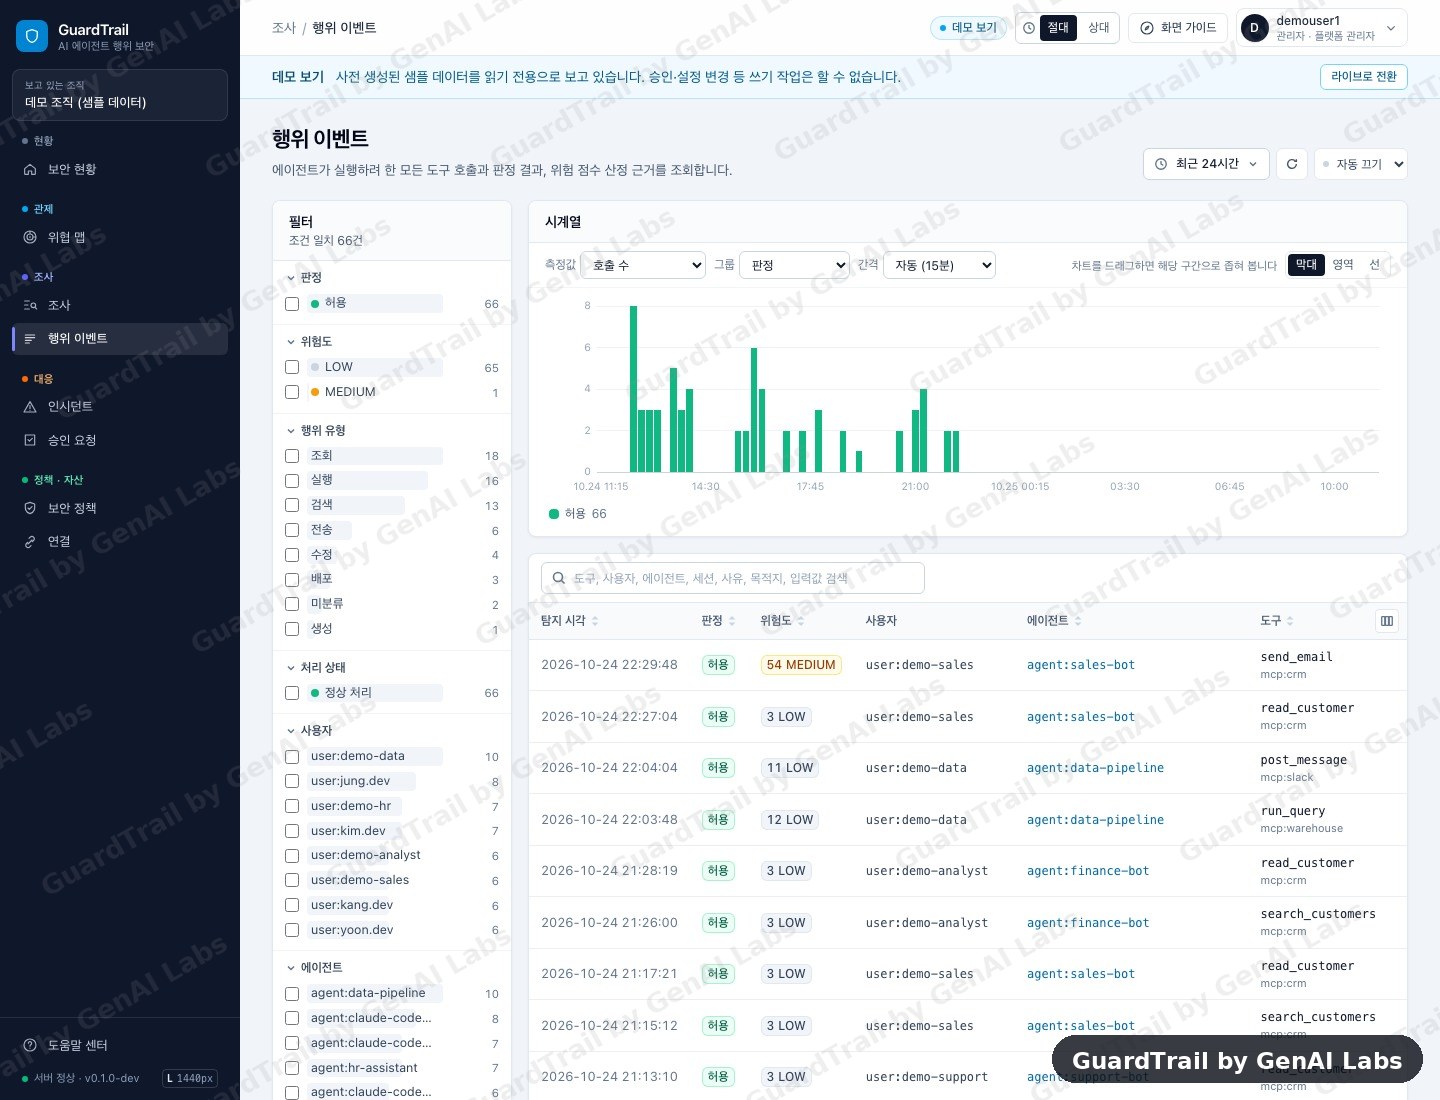
화면의 데이터는 모두 합성 데이터입니다.
활용 사례
에이전트가 실행되는 환경에 맞춰 설치 위치를 선택합니다.
코딩 에이전트
개발자 PC의 Claude Code, Cursor가 실행하는 셸 명령과 파일 수정을 검사합니다. 이런 호출의 91.6%는 MCP를 거치지 않아 네트워크 프록시로는 검사할 수 없습니다.
자세히 보기 → 02사내 MCP 서버
사내·원격 MCP 서버 앞에 게이트웨이를 두는 방식입니다. 한 번 구성하면 그 서버를 쓰는 모든 에이전트에 같은 정책이 적용됩니다.
자세히 보기 → 03브라우저 업로드
임직원이 ChatGPT 같은 생성형 AI 서비스에 업로드하는 파일을 검사해 자격증명과 사내 문서의 유출을 차단합니다.
자세히 보기 → 04SaaS 게이트웨이
설치 없이 호스팅 게이트웨이로 바로 시작할 수 있습니다. 정책과 기록은 조직별로 분리됩니다.
자세히 보기 →보안 제품으로서 지키는 네 가지 원칙
LLM 없는 차단 판단
최종 차단은 정해진 정책과 임계치로 결정합니다. 같은 입력에는 항상 같은 결과가 나오고, 모델 장애가 차단에 영향을 주지 않습니다.
원문 미저장
입력값과 실행 결과의 원문을 저장하지 않습니다. 300자 이하의 마스킹된 미리보기, 해시, 크기만 남깁니다.
장애 시 동작 명시
정책을 불러오지 못해도 조용히 허용하지 않습니다. 유출·파괴 정책은 장애 중에도 차단을 유지하고, 그 밖의 정책도 사유를 기록합니다.
조직 간 격리
모든 조회와 기록은 조직 단위로 분리됩니다. SaaS로 도입해도 다른 조직의 기록에는 접근할 수 없습니다.
AI 에이전트 보안 이슈 분석
AI 에이전트와 MCP 생태계에서 일어난 주요 사고와 취약점을 공격 흐름 중심으로 분석하고, 대응 방안을 정리합니다.
Manus 에이전트 원격 코드 실행
난독화된 메일 한 통이 콘텐츠 필터를 우회해 에이전트의 코드 실행으로 이어진 과정을 분석합니다.
기사 보기 → 2026.09 · 취약점 분석SalesBleed 제로클릭 데이터 유출
공개 웹 양식 하나로 Salesforce Agentforce의 CRM 데이터가 유출된 과정과 대응 방안을 정리합니다.
기사 보기 → 2026.08 · 공급망 공격Shai-Hulud 6차 npm 공급망 공격
코딩 에이전트 설정 파일을 지속 거점으로 악용한 공격 흐름과 점검 항목을 정리합니다.
기사 보기 → 전체 기사월별 기사 목록
사고, 취약점, 정책 동향 분석 기사를 월별로 모았습니다.
목록 보기 →20년간 국내 1위 보안 제품을 개발해 온 전문가가 설계했습니다
GuardTrail은 젠아이랩스가 개발한 AI 에이전트 보안 제품입니다. 도입 상담과 PoC는 contact@genailabs.kr로 문의해 주세요.