AI 에이전트의 데이터 전송과 임직원의 파일 업로드를 함께 보호합니다
같은 민감정보 유출이라도 수행 주체에 따라 전송 경로가 다릅니다. 임직원이 브라우저로 업로드하는 파일은 프록시를 거치지만, 에이전트가 도구로 전송하는 데이터는 프록시를 거치지 않습니다.
수행 주체별 유출 경로
임직원의 브라우저 활동
ChatGPT에 계약서 파일을 업로드하거나 고객 명단을 붙여넣는 경우입니다. HTTPS 통신이므로 프록시에서 검사할 수 있으며, 에디터 훅의 검사 범위에는 포함되지 않습니다.
AI 에이전트의 도구 호출
파일을 읽어 외부로 전송하거나, 셸 명령을 실행하거나, 데이터베이스를 수정하는 경우입니다. 대부분 네트워크를 거치지 않는 호출이므로 프록시로는 검사할 수 없습니다.
시스템을 변경하는 호출의 91.6%는 MCP를 거치지 않는 에디터 내장 도구 호출입니다. 개발자 PC 실측 기준으로, 에디터 내장 도구 호출 51,038건과 MCP 호출 4,703건을 비교한 결과입니다.
환경에 맞는 동작 모드를 선택하고 보호 범위를 확인합니다
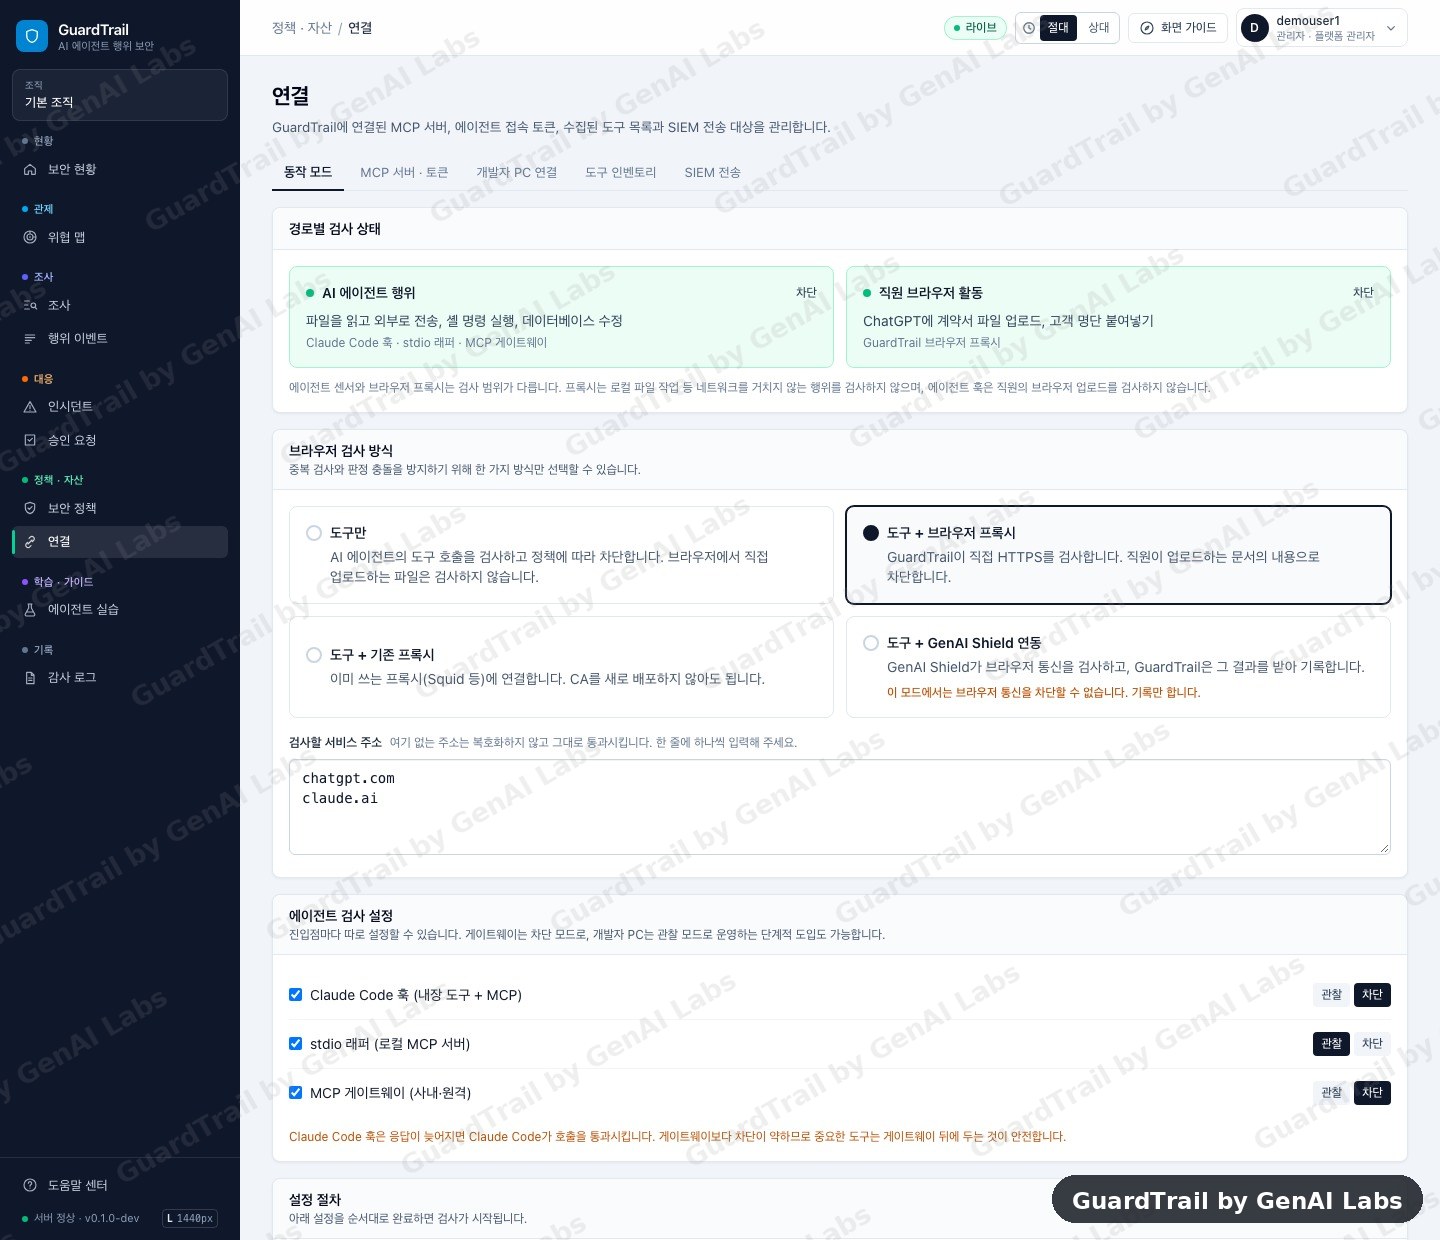
에이전트의 도구 호출만 검사합니다. 브라우저 업로드는 검사 대상에서 제외됩니다.
GuardTrail이 HTTPS 통신을 직접 검사하고, 업로드 문서의 내용을 기준으로 차단합니다.
운영 중인 프록시와 ICAP으로 연동합니다. 별도의 인증서(CA) 배포가 필요하지 않습니다.
젠아이랩스 GenAI Shield가 브라우저 통신을 검사하고, GuardTrail이 결과를 통합 기록합니다.
중복 검사로 판정이 어긋나지 않도록 브라우저 검사 방식은 하나만 선택할 수 있습니다. 진입점별로 관찰과 차단을 따로 설정할 수 있어, 게이트웨이는 차단 모드로, 개발자 PC는 관찰 모드로 운영하는 단계적 도입이 가능합니다.
차단이 확실히 동작하기 위한 도입 요건
브라우저 프록시
검사용 인증서(CA)와 프록시 설정을 MDM 또는 그룹 정책으로 배포해야 합니다. 사용자가 해제할 수 있는 구성은 관찰 모드로 분류되며, 제품 화면에도 동일하게 표시됩니다.
에디터 훅
훅의 응답 시간이 에디터의 제한 시간을 넘으면 호출이 그대로 진행됩니다. 중요한 도구는 게이트웨이를 통해 연결하는 구성을 권장합니다.
허용 목록
지정한 서비스 주소의 통신만 복호화해 검사합니다. 목록에 없는 통신은 내용 검사 없이 통과하므로 사내 시스템 트래픽은 검사 대상에서 제외됩니다.
법적 전제
통신 내용을 검사하므로 임직원 고지와 동의가 필요하며, 회사가 관리하는 기기에서만 운영해야 합니다. 센서는 고객사 내부망에서 동작하며, 임직원의 브라우저 통신은 젠아이랩스 서버를 거치지 않습니다.
사내 문서 원문 유출 탐지
정규식으로는 특정 계약서의 특정 조항이 유출되는지 판별할 수 없습니다. GuardTrail은 사내 문서를 문자 단위로 색인하고, 외부로 전송되는 텍스트와 대조합니다. 판정에는 다음 두 지표를 함께 사용합니다.
연속 일치 길이
계약서의 한 문장을 그대로 붙여넣은 경우를 탐지합니다. 전체 대비 비율은 낮지만 위험도가 가장 높은 유형입니다.
전체 일치 비율
문서 전체 또는 일부를 발췌해 옮긴 경우를 탐지합니다. 문장을 나눠 재배열해도 일치 비율로 확인됩니다.
색인에는 문서 원문이 저장되지 않습니다. 단방향 해시만 저장하므로 원문을 복원할 수 없으며, 지문은 고객사 내부에서 생성합니다. 문서 10만 건 기준 색인 크기는 약 300MB입니다.