문자열 비교가 아닌 구문 해석으로 위협을 판정합니다
공격자는 같은 명령을 수백 가지 형태로 변형할 수 있습니다. GuardTrail은 문자열을 비교하는 대신 셸이 실제로 해석하는 명령을 기준으로 판정합니다.
구문 해석 기반 판정 엔진
셸 구문 분석
명령, 인자, 리다이렉션, 파이프라인을 구문 단위로 분해합니다. 따옴표 변경, 변수 치환, 이스케이프 표기를 해석해 같은 명령으로 판정합니다.
입력값 전체 검사
저장용 미리보기가 아닌 원문 입력값 전체를 검사합니다. 명령 앞에 긴 문자열을 채워 검사 범위를 벗어나게 하는 우회를 차단합니다.
목적지 해석
목적지를 URL 문법으로 해석합니다. https://api.github.com@evil.example의 실제 접속 대상은 evil.example로 판정하며, 기록 시 자격증명 부분은 저장하지 않습니다.
중첩 구조 추적
JSON 입력값의 중첩된 값까지 동일한 기준으로 검사합니다. 중첩 깊이와 관계없이 모든 문자열 값이 판정 대상입니다.
호출 순서 기반 공격 탐지
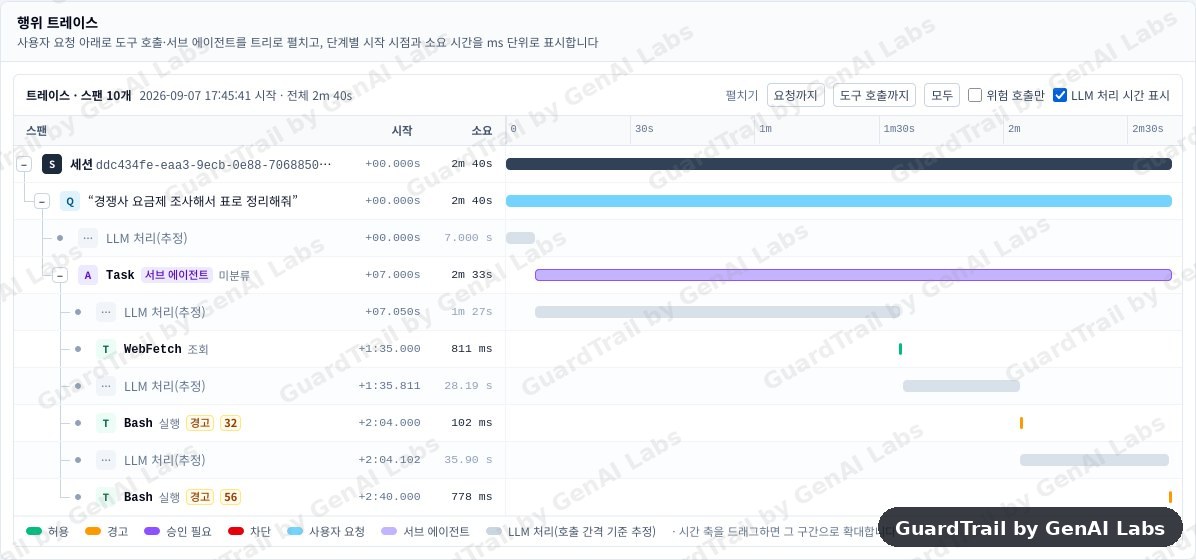
시크릿 저장소 조회와 외부 메일 발송은 각각 정상 업무일 수 있습니다. 그러나 민감 데이터를 조회한 직후 외부로 전송하는 흐름은 유출 징후입니다. GuardTrail은 세션 내 호출 순서를 함께 분석해 판정합니다.
설명 가능한 위험 점수
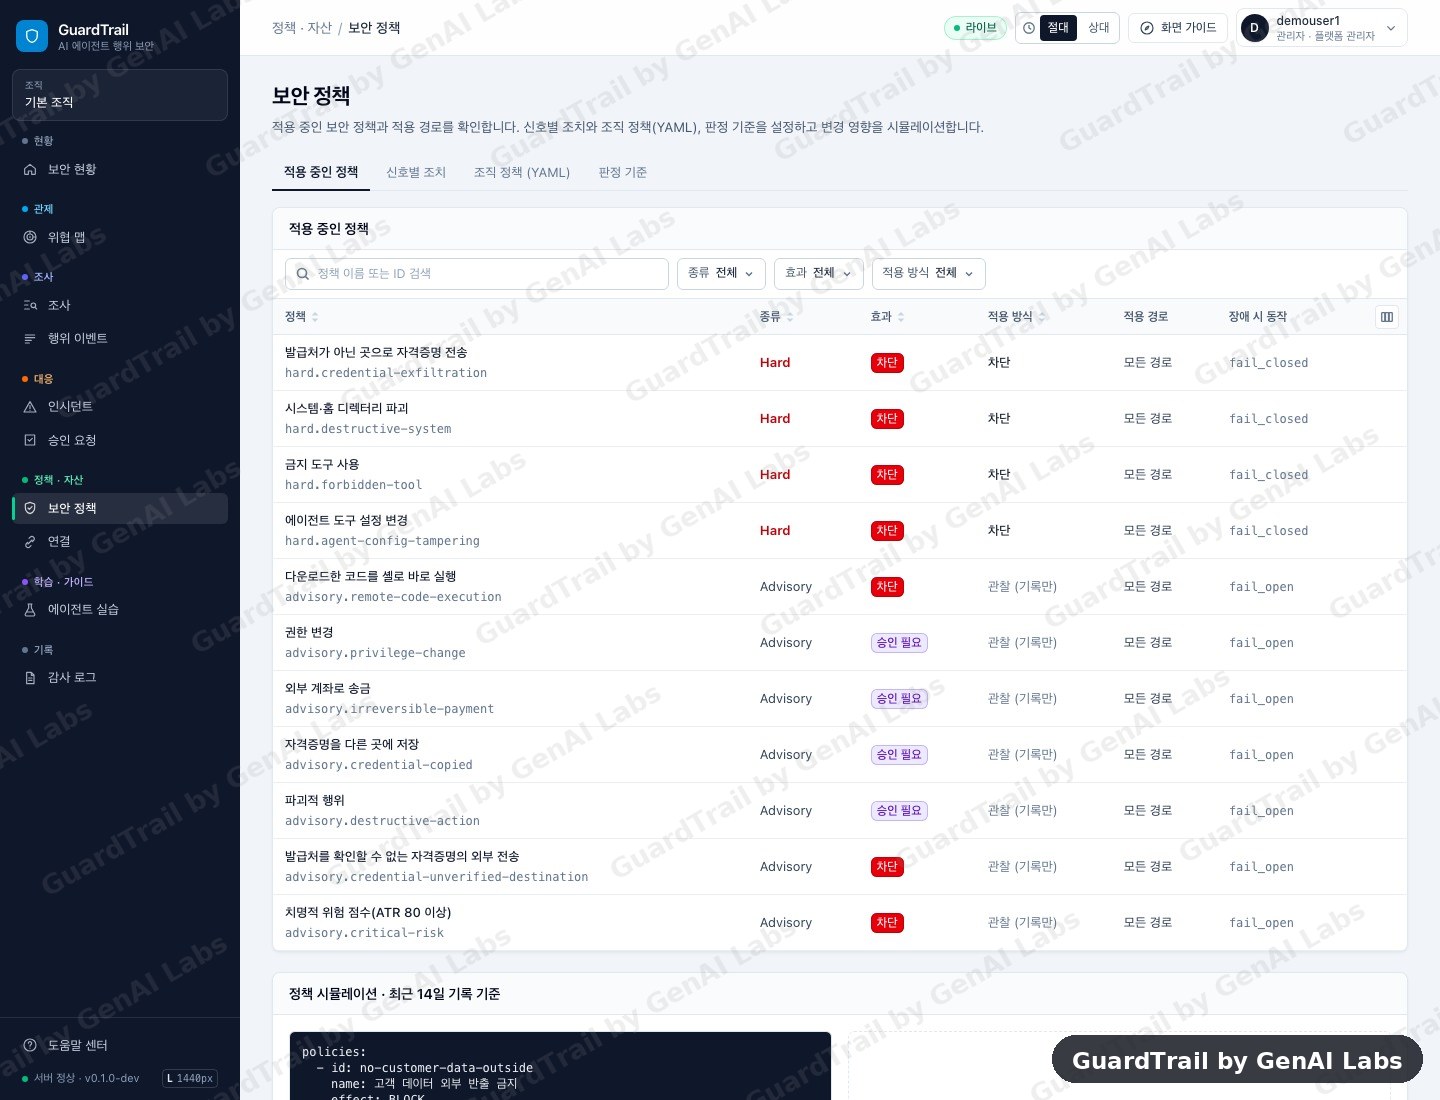
차단 사유를 설명할 수 없으면 운영 단계에서 정책을 조정할 수 없습니다. GuardTrail은 호출마다 점수에 반영된 신호와 적용된 정책을 기록하므로, 임계치를 조정하기 전에 영향 범위를 미리 확인할 수 있습니다.
공격 시나리오 기반 차단 검증
탐지 규칙이 있다고 해서 실제로 차단된다는 보장은 없습니다. GuardTrail은 공격 시나리오를 제품에서 직접 실행하고, 차단된 호출이 대상 도구에 전달되지 않았는지까지 자동 테스트로 검증합니다.
검증 시나리오에는 티켓에 삽입된 지시에 따른 고객 명단 외부 발송, 시크릿 저장소 값을 설정 파일로 복사하기, 다운로드한 코드를 검토 없이 실행하기 등이 포함됩니다.