조사
세션 흐름 기반 침해 조사
침해 대응에서 필요한 것은 단순한 로그 검색이 아니라 공격의 시작 지점과 확산 범위입니다. GuardTrail은 세션을 하나의 흐름으로 재구성하고, 호출 단위까지 추적합니다.
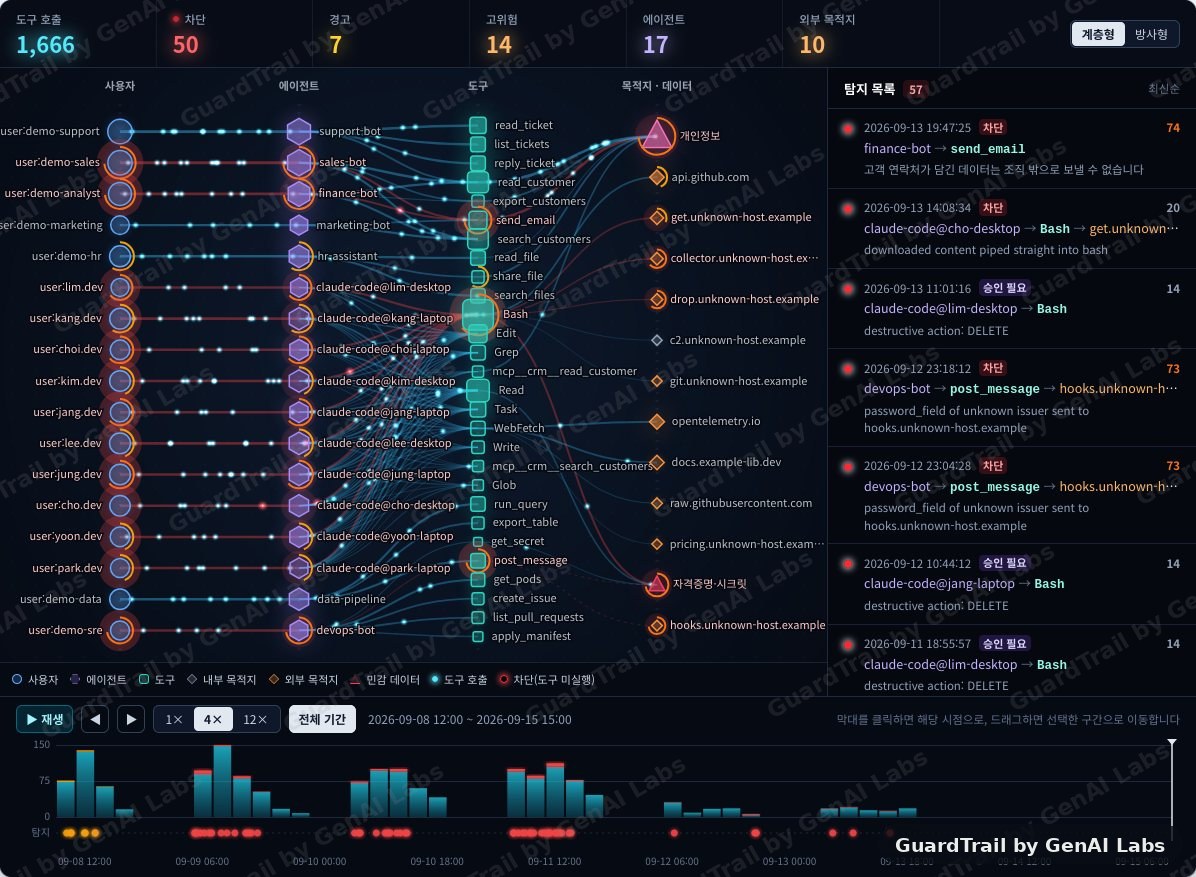
사용자·에이전트·도구·목적지 관계 시각화
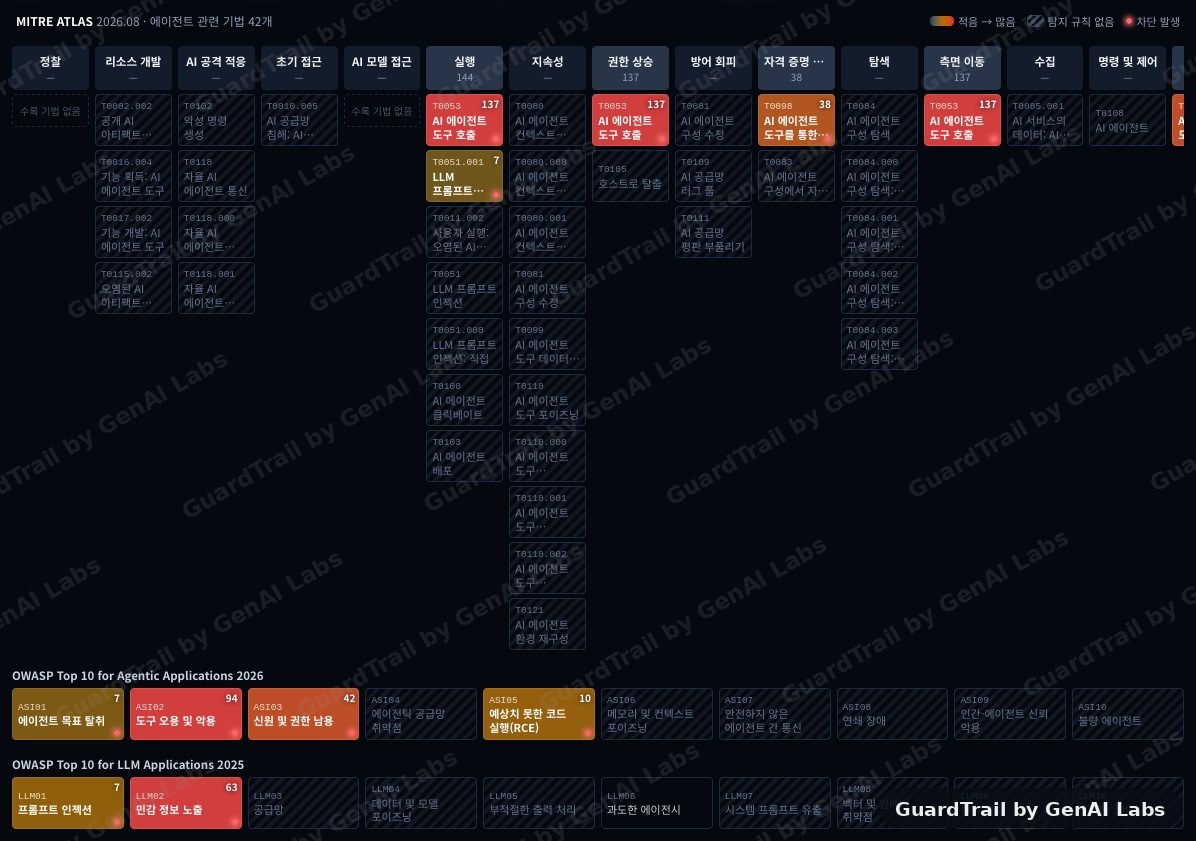
공격 기법별 탐지 현황
호출 단위 판정 기록
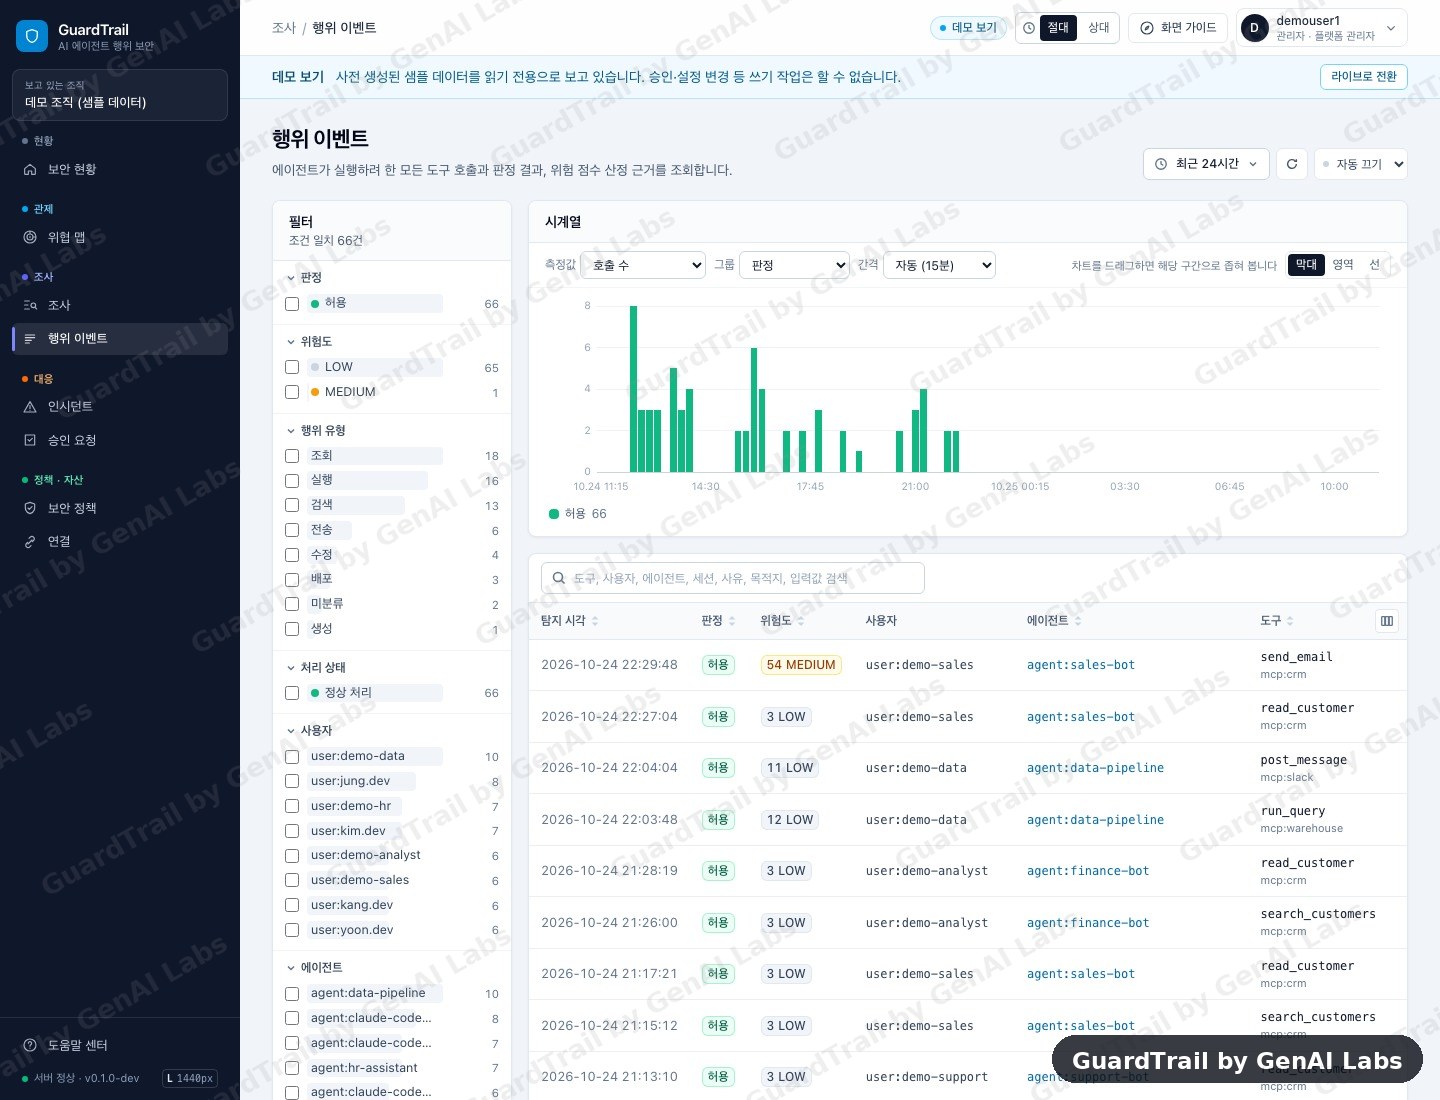
입력값과 결과의 원문은 저장하지 않습니다. 자격증명은 종류와 해시만 기록하므로 감사 기록이 새로운 유출 경로가 되지 않습니다.
판단이 필요한 호출의 관리자 승인
권한 변경, 외부 송금처럼 정상 업무와 공격의 구분이 어려운 호출은 승인 대상으로 지정합니다. 승인된 호출은 승인 당시의 입력값 그대로 한 번만 실행되며, 승인 기한 내 결정이 없으면 거부됩니다.