활용 사례 · 브라우저 업로드
임직원이 생성형 AI에 업로드하는 파일을 내용으로 검사해 차단합니다
데이터 유출은 에이전트에서만 발생하지 않습니다. 임직원이 브라우저로 설계 문서나 고객 명단을 생성형 AI 서비스에 업로드하는 경우도 많습니다. GuardTrail은 파일 이름이나 확장자가 아닌 파일 내용을 기준으로 판정합니다.
에이전트 채널과 임직원 채널은 보호 방식이 다릅니다
도구 호출을 검사하는 방식으로는 임직원의 브라우저 업로드를 검사할 수 없고, 네트워크 검사 방식으로는 에디터 내부의 도구 호출을 검사할 수 없습니다. GuardTrail은 두 경로를 각각에 맞는 방식으로 보호합니다.
| 에이전트 채널 | 임직원 채널 | |
|---|---|---|
| 수행 주체 | AI 에이전트 | 임직원 |
| 전송 수단 | 도구 호출 | 브라우저 업로드 |
| 검사 지점 | 훅·게이트웨이 | 프록시 |
파일 내용 기반 판정
업로드 본문에서 자격증명과 개인정보를 탐지합니다. 사내 문서를 사전에 색인하면 문서 일부를 발췌한 경우도 탐지하므로, 몇 개 문단만 업로드해도 차단됩니다.
입력 길이와 관계없이 모든 업로드를 검사합니다. 주민등록번호나 API 키처럼 짧은 값도 탐지 대상입니다.
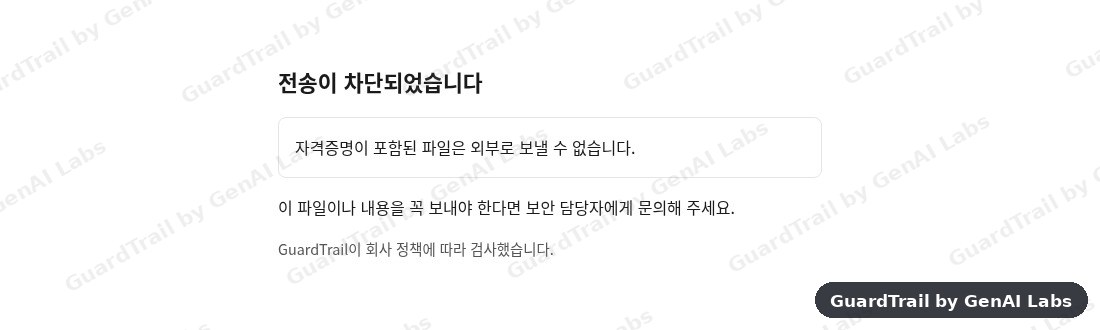
실제 브라우저 환경에서 차단을 검증합니다
자동 테스트가 실제 Chrome 브라우저로 자격증명이 포함된 파일을 업로드합니다. 전송은 403으로 차단되며, 수신 서버에는 업로드 요청이 전혀 도달하지 않습니다.
Chrome으로 직접 검증하므로 실제 환경의 전송 방식과 인증서 처리까지 함께 확인됩니다.