활용 사례 · 사내 MCP 서버
MCP 서버 앞단 게이트웨이 하나로 모든 에이전트를 보호합니다
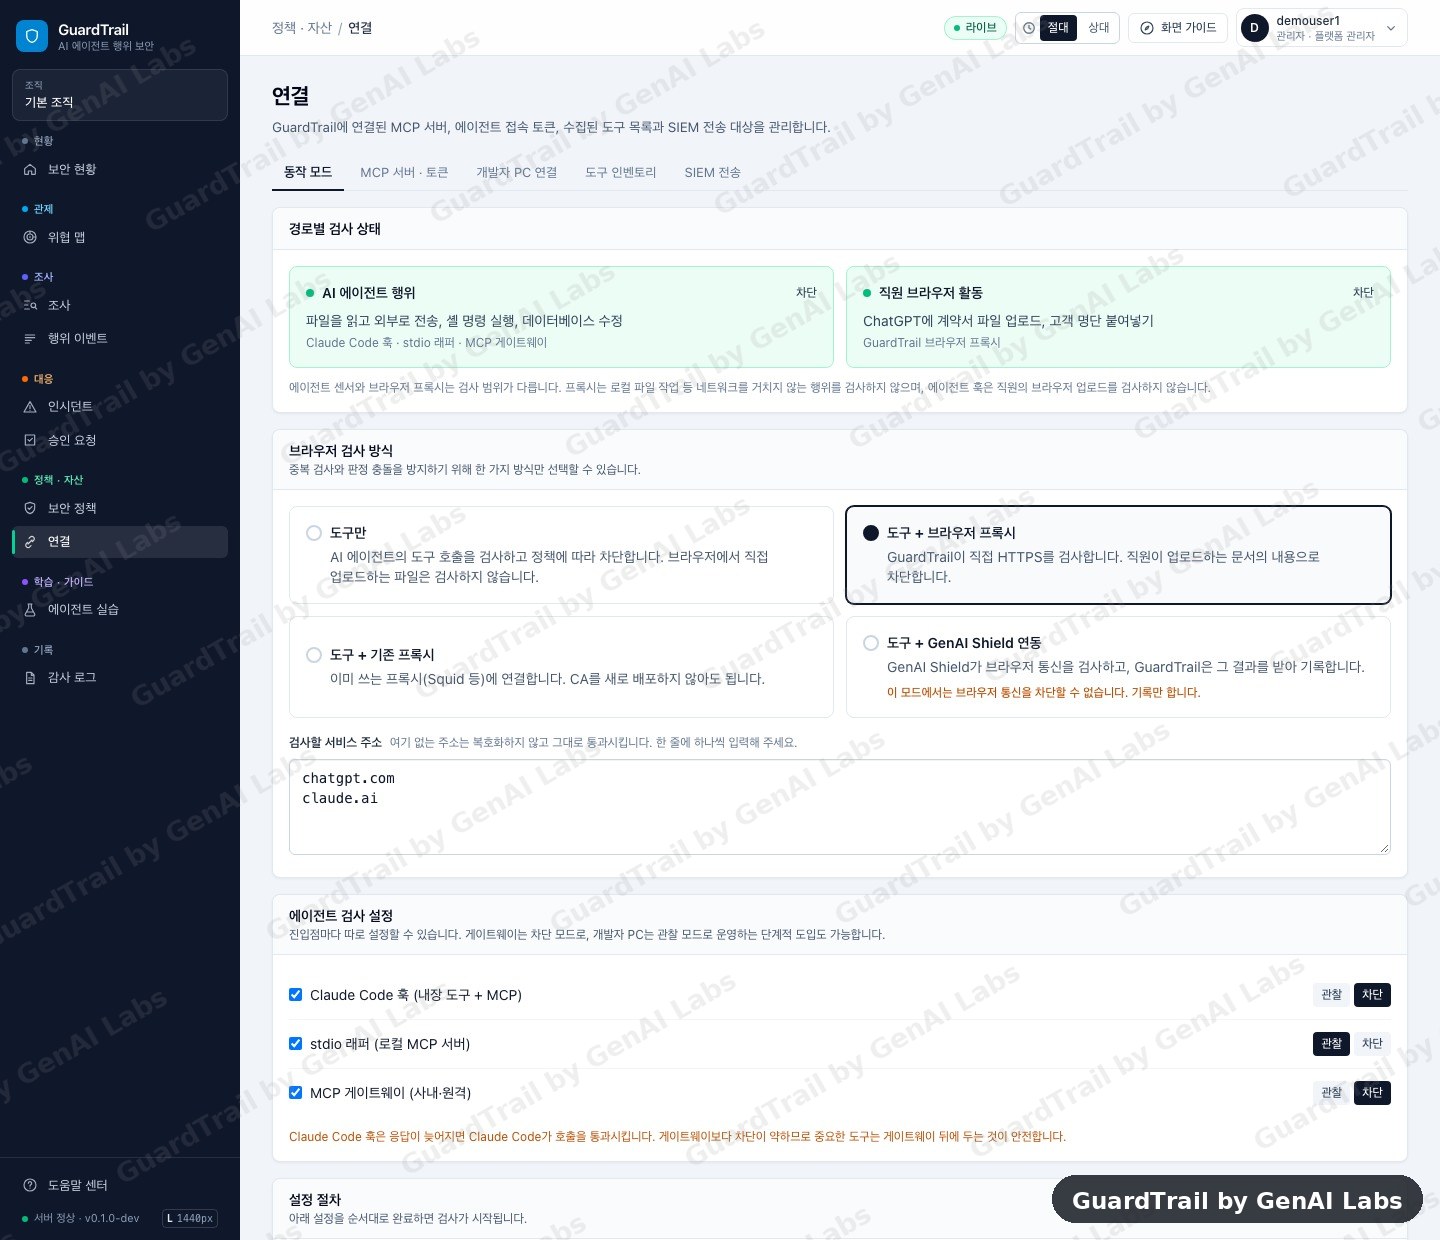
여러 사용자와 에이전트가 같은 MCP 서버를 공유합니다. 에이전트마다 설치하는 대신 서버 앞단에 GuardTrail 게이트웨이를 구성하면, 모든 도구 호출의 사용자·도구·입력값을 한곳에서 검사하고 차단할 수 있습니다.
MCP 서버에는 권한이 큰 도구가 집중됩니다
고객 데이터베이스, 시크릿 저장소, 배포 파이프라인, 메일 발송처럼 MCP 서버에 연결되는 도구는 대부분 사람이 사용할 때 별도 승인이 필요한 기능입니다. 에이전트는 이 도구를 초당 여러 번 호출합니다.
| 차단 사례 | 판정 근거 |
|---|---|
| 시크릿 저장소 조회 후 외부 웹훅 전송 | 같은 세션의 직전 조회 내역까지 함께 분석 |
| 고객 테이블의 공개 링크 공유 | 데이터 민감도와 공유 행위를 함께 판정 |
| 운영 데이터베이스 삭제 쿼리 | 문자열이 아닌 구문 해석으로 판정 |
| 에이전트 도구 설정 파일 변조 | 보안 설정 변조는 관찰 모드에서도 차단 |
MCP 서버 주소를 게이트웨이 주소로 변경합니다
에이전트 설정의 MCP 서버 주소를 GuardTrail 게이트웨이 주소로 변경하면 구성이 완료됩니다. 서버와 에이전트는 수정할 필요가 없습니다. 게이트웨이가 호출을 판정한 뒤 허용된 호출만 원래 서버로 전달합니다.
차단된 호출은 원래 서버에 전달되지 않습니다. 실행 후 복구하는 방식이 아니라 전달 자체를 사전에 차단합니다.
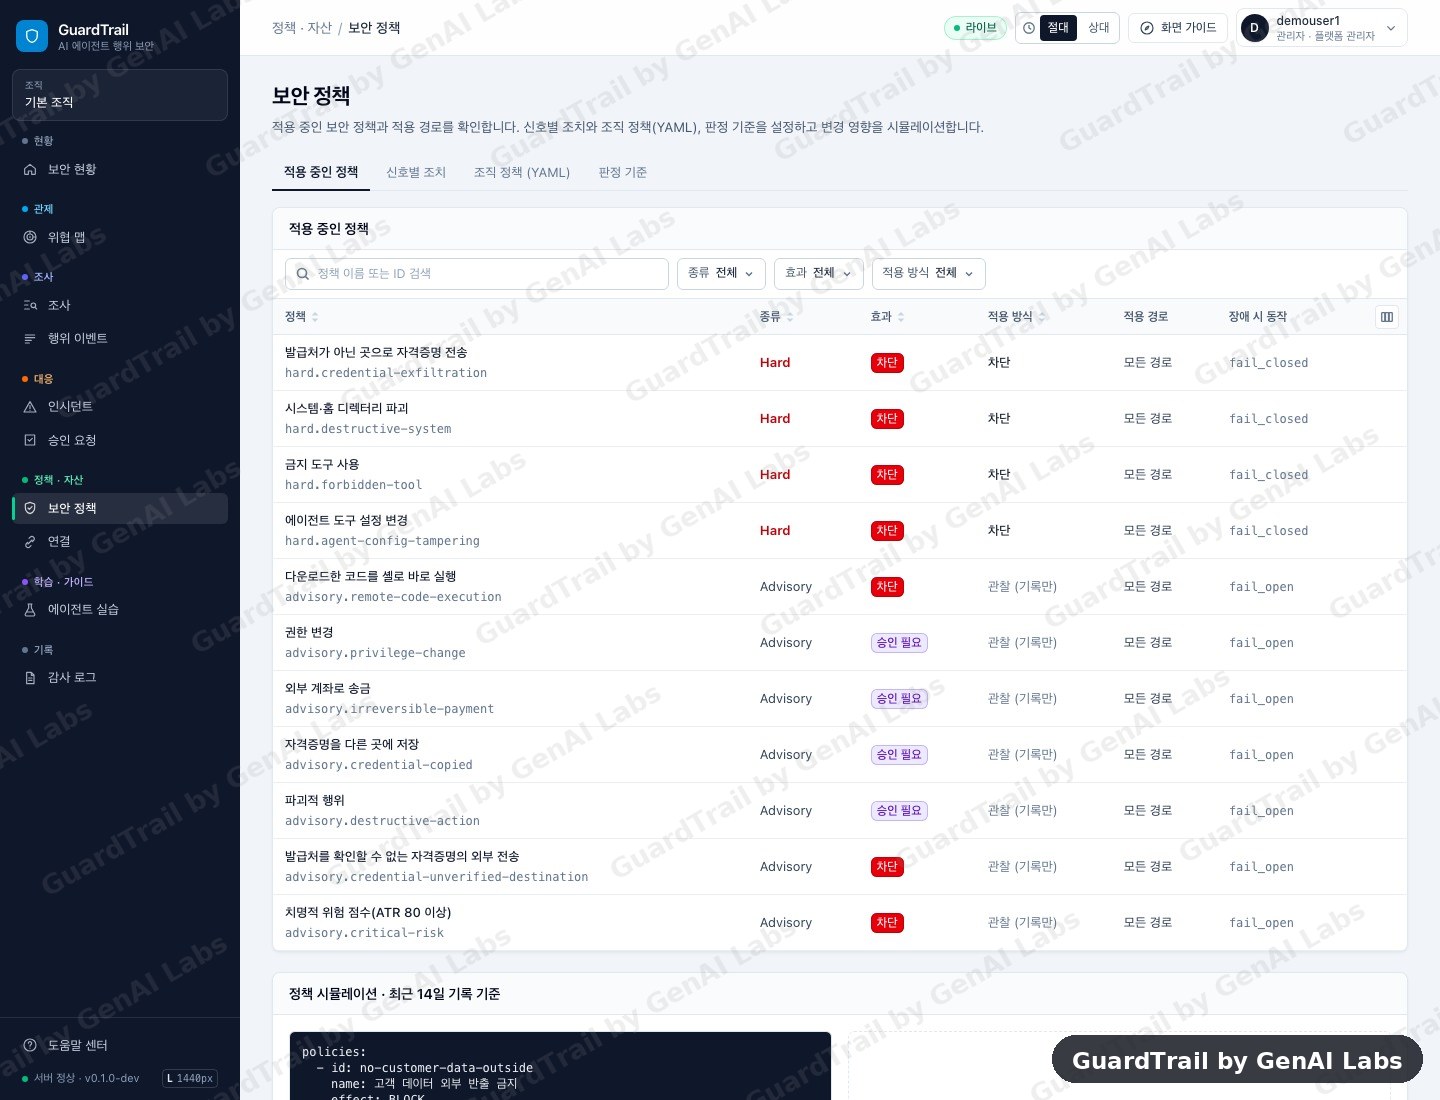
기본 정책에 조직별 정책을 추가합니다
도입 초기에는 관찰 모드로 탐지 결과를 확인합니다. 탐지 현황을 검토하고 정책을 조정한 뒤 차단 모드로 전환하는 절차를 권장합니다.